
Çoğu kurum ağ yapılandırmasını bir şekilde yedekliyor. Sorun yedeğin kendisi değil — yedeğin hiçbir şey söylememesi.
Yedek dosyaları duruyor ama aralarındaki farkı kimse okumuyor. Arıza sonrası “dün ne değişti?” sorusu saatler alıyor.
Yıllar içinde biriken gölgelenmiş, gereksiz, fazla geniş kurallar. Hangisini silmek güvenli bilinmediği için hiçbiri silinmiyor.
Firmware sürümünü tabloya yazıp CVE listesiyle elle karşılaştırmak. 40 cihazda bu iş bitmiyor.
Bulut tabanlı araçlar regülasyon, savunma ve kritik altyapı ortamlarında kullanılamıyor.
Keycyte NCM yedeğin üzerine güvenlik analizi, uyumluluk denetimi, zafiyet önceliklendirmesi, firewall politika analizi, topoloji keşfi ve yerel yapay zekâ incelemesi ekler.
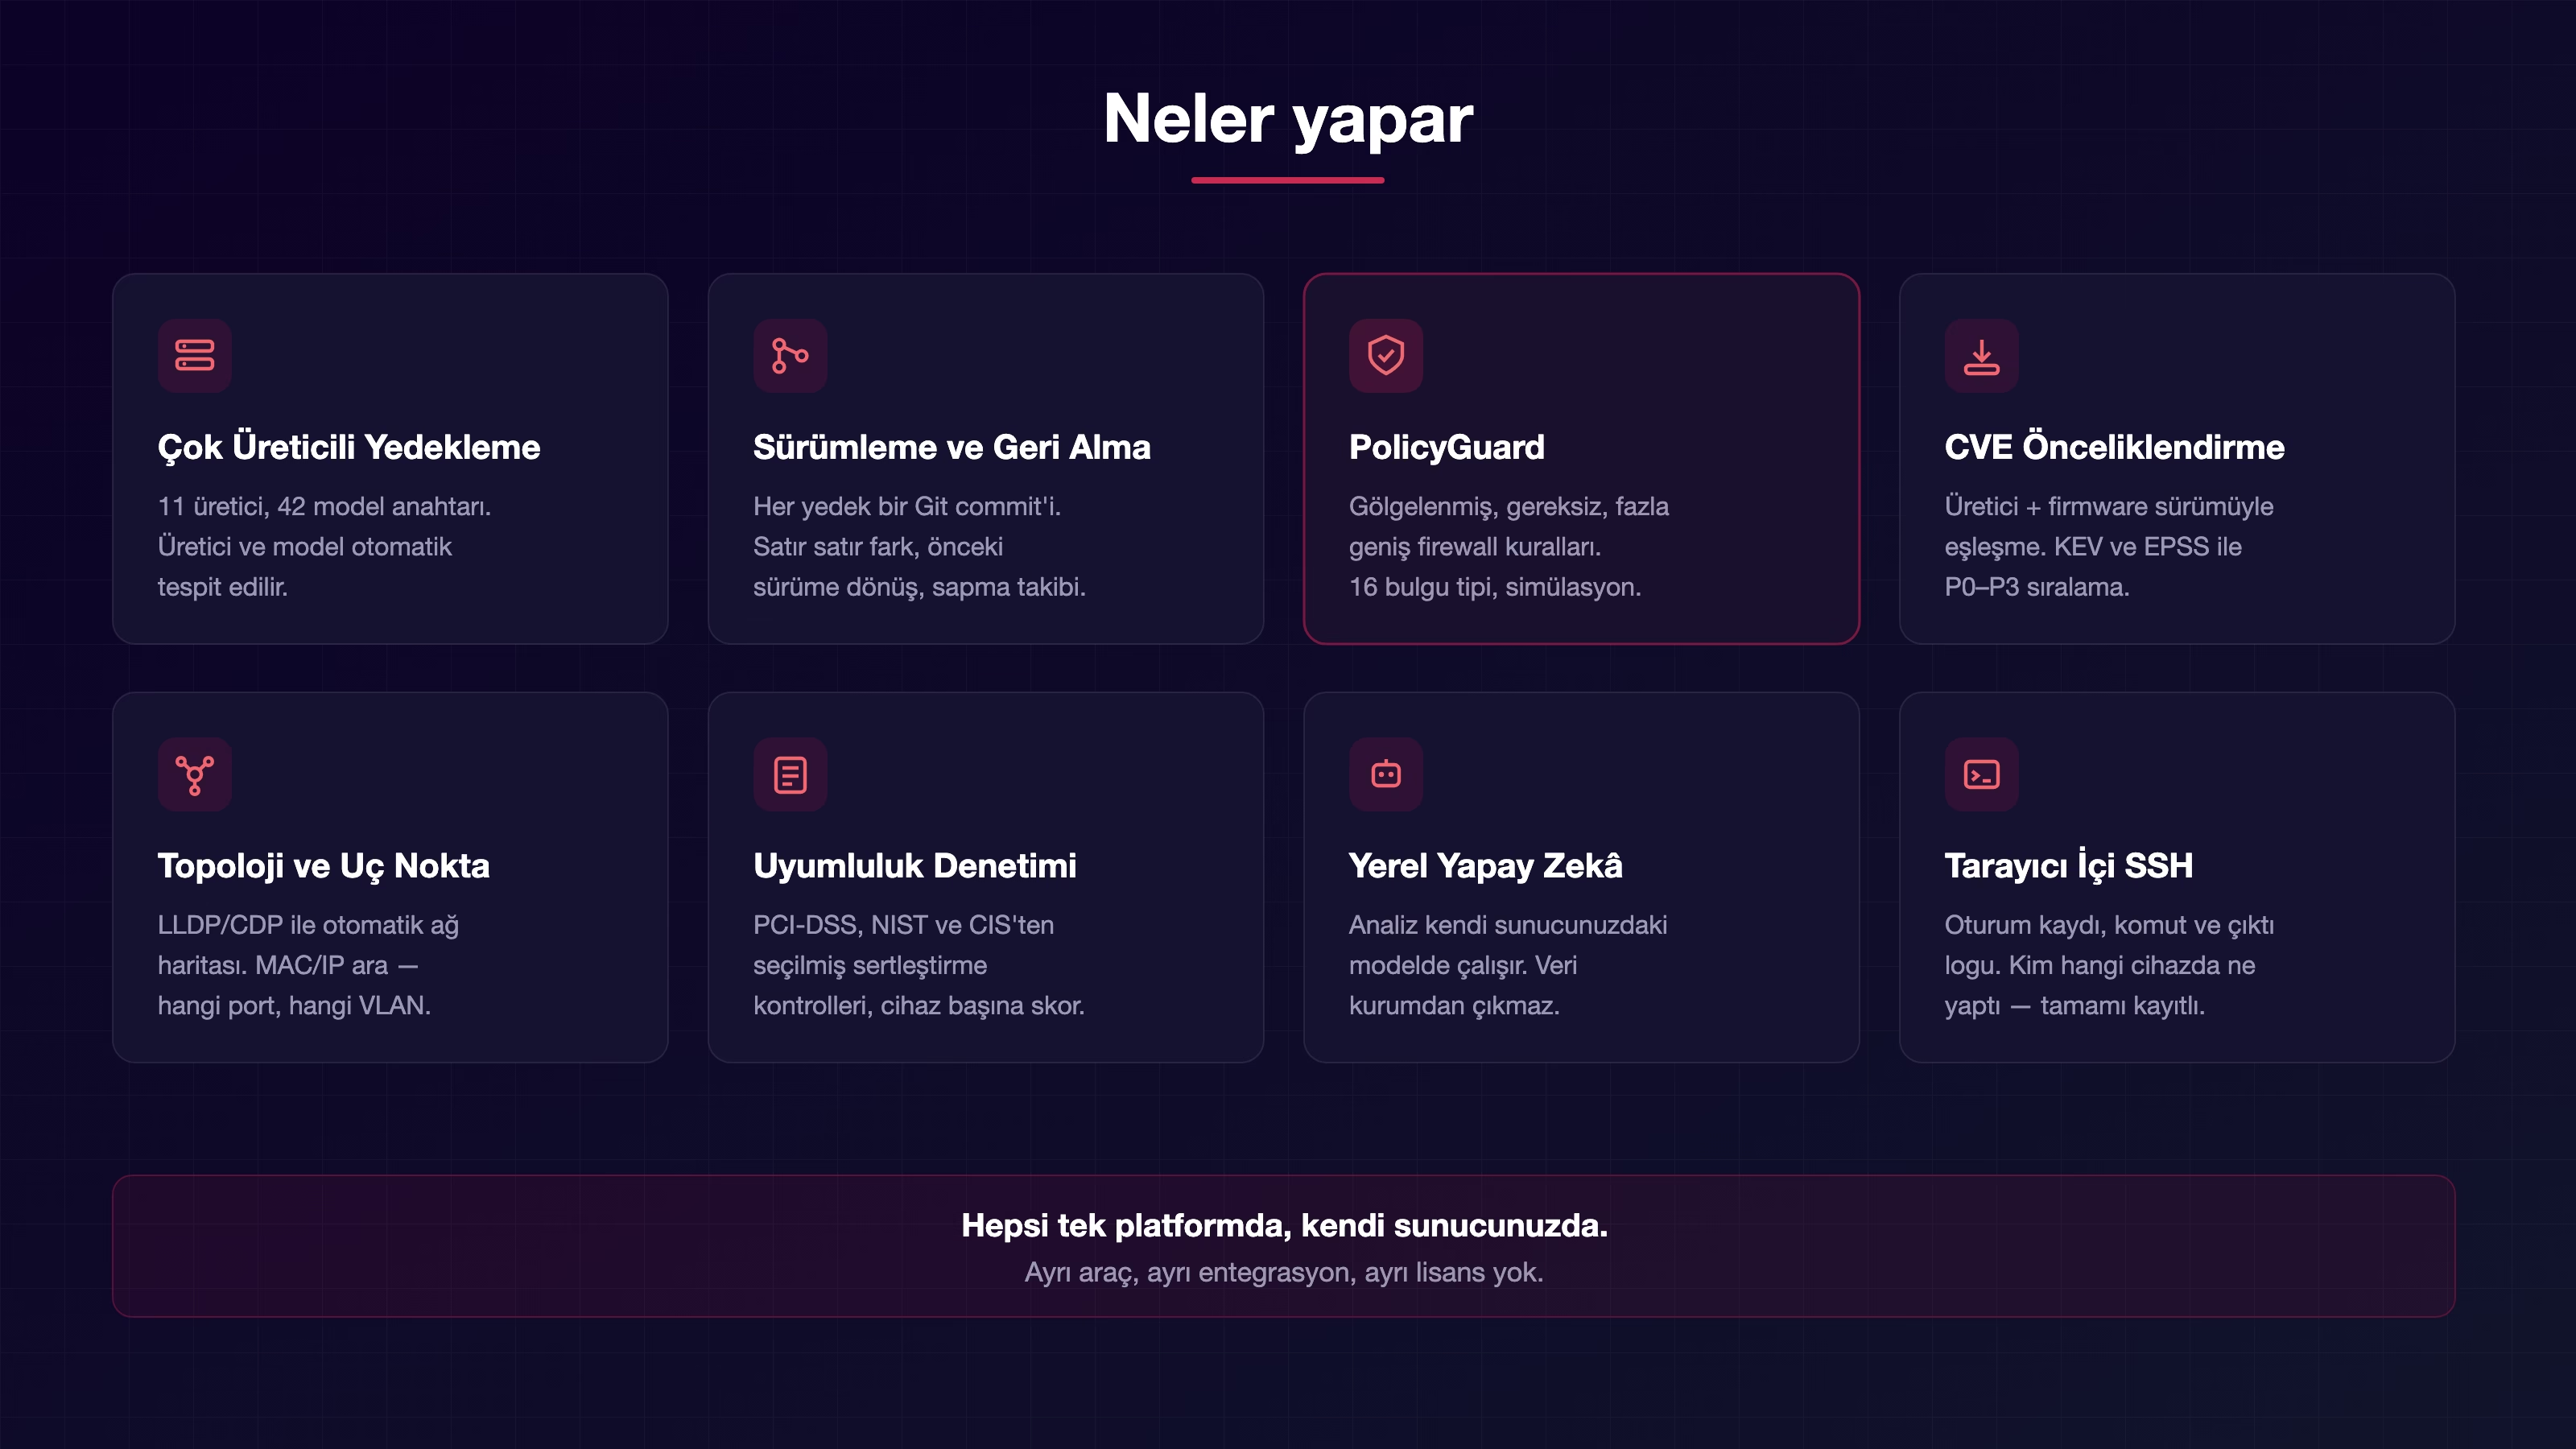
Karışık ağlar gerçektir. Her üretici için ayrı araç gerekmez.
| Üretici | Platformlar |
|---|---|
| Cisco | IOS, IOS-XE, IOS-XR, NX-OS |
| Huawei | VRP + CE / AR / NE / AC / S57xx–S97xx |
| Juniper | JunOS (EX, MX, SRX, QFX) |
| Palo Alto | PAN-OS |
| Fortinet | FortiOS |
| Check Point | Gaia |
| Aruba | CX, AOS, ProCurve |
| Arista | EOS |
| Dell | OS10, OS9, OS6 |
| H3C | Comware |
| F5 | BIG-IP (TMOS) |
Huawei tarafında ek derinlik: VRP’ye özel uyumluluk kontrolleri, çalışma anında envanter toplama ve model→CPE aile eşlemesiyle daraltılmış CVE eşleşmesi.
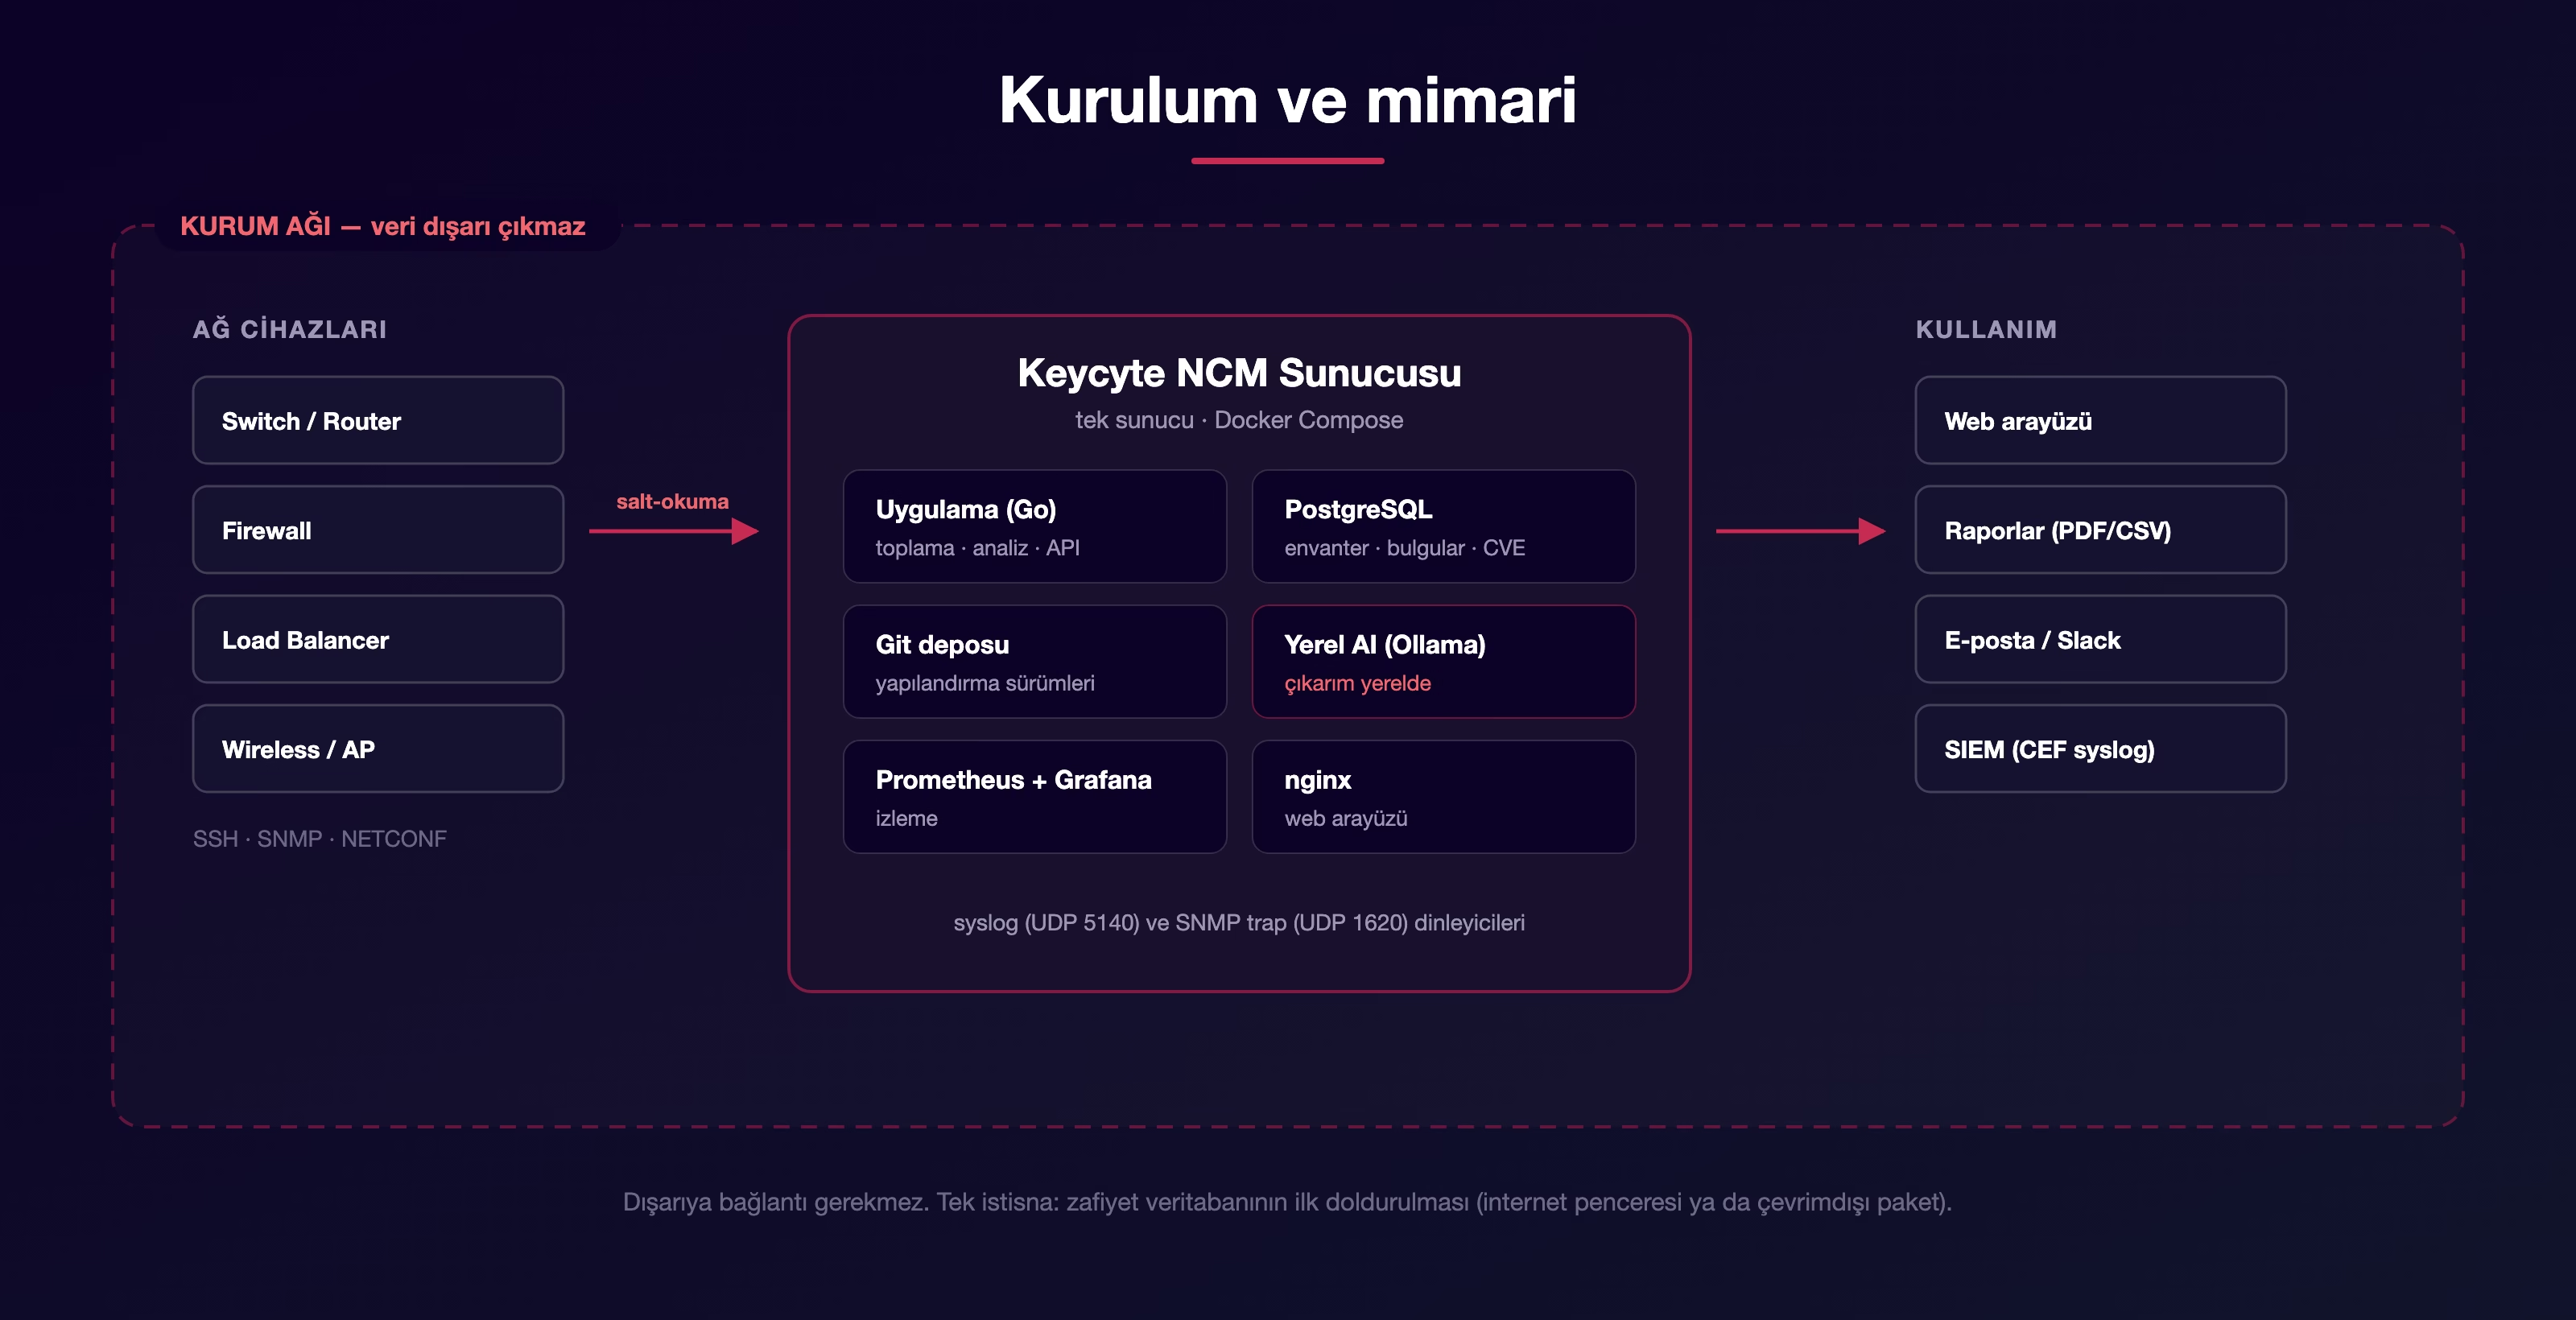
Kendi sunucunuza kurulur, çalışmak için dışarıya bağlantı gerektirmez. Yapay zekâ analizi dahil her şey yereldir.
Docker Compose ile kurulum. Bulut zorunluluğu ve dış servis bağımlılığı yok.
Yapay zekâ çıkarımı yerel modelle yapılır. Yapılandırmalarınız dış servise gönderilmez.
Cihaz kimlik bilgileri ve referans yapılandırmalar AES-256-GCM ile şifreli tutulur.
Dürüst not: Tek istisna CVE veritabanıdır. Zafiyet taraması internetsiz çalışır, ancak zafiyet verisinin ilk kez doldurulması için bir internet penceresi gerekir. Tamamen kapalı ortamlarda bu veri çevrimdışı paketle aktarılır.
Güvenlik ürünlerinde abartılmış kesinlik, eksik özellikten daha pahalıya patlar. Satın alırken ne aldığınızı tam olarak bilin.
Ürün bilmediği şeyi “güvenli” göstermez. Veri yoksa bulgu üretmez, kanıt yoksa suçlamaz.
Docker Compose ile tek sunucuya kurulur.
Onlar yedek alır. Keycyte NCM yedeği başlangıç noktası kabul eder ve üzerine güvenlik analizi, zafiyet önceliklendirmesi, firewall politika analizi ve uyumluluk denetimi ekler.
Evet. Yerel yapay zekâ dahil her şey çevrimdışı çalışır. Yalnızca zafiyet veritabanının ilk doldurulması için bir internet penceresi ya da çevrimdışı veri paketi gerekir.
Varsayılan olarak hayır. Yapılandırma okuma ve yedekleme salt-okunurdur. Düzeltme ve şablon akışları onay kapılıdır ve bugün önizleme modundadır.
İki ayrı üründür. PAM ayrıcalıklı erişimi yönetir; NCM ağ yapılandırmasını yönetir ve analiz eder. Birlikte kullanılabilirler, ancak biri diğerini gerektirmez.
Kurulum kapalı ortamda da yapılabilir; demo sırasında ağ yapılandırmanız kurumunuzdan çıkmaz.
Demo Talep Et İletişime Geç