
Yapılandırma neyin olması gerektiğini söyler. Erişim kaydı kimin dokunduğunu söyler. İzleme, şu anda gerçekte ne olduğunu söyler — ve bir şey bozulduğunda bunu size müşteriniz söylemeden önce söyler.
Keycyte MON ağ cihazlarınızı, sunucularınızı ve servislerinizi tek platformda izler. Kurumun kendi sunucusunda çalışır, dışarıya bağlantı gerektirmez.
Çoğu kurumda izleme şöyle görünür:
Ağ ekibinin aracı, sistem ekibinin aracı ve güvenlik ekibinin aracı aynı kesinti için üç farklı hikâye anlatır. Toplantının ilk yarım saati hangisinin haklı olduğunu bulmakla geçer.
Her cihaz için şablon seçilmesi, her metrik için eşik girilmesi, her profil için elle atama yapılması gerekir. Proje biter, kimse dokunmak istemez.
Kesintiyi arayan müşteri haber verir. Ne zaman başladığı, kaç kişiyi etkilediği ve ne kadar sürdüğü sonradan tahmin edilir.
Kamu, savunma, enerji, üretim. Verinin kurumdan çıkması bir tercih değil, bir yasak. Çoğu modern izleme ürünü bu şartta ya çalışmaz ya da yarım çalışır.
Üç cümlede:
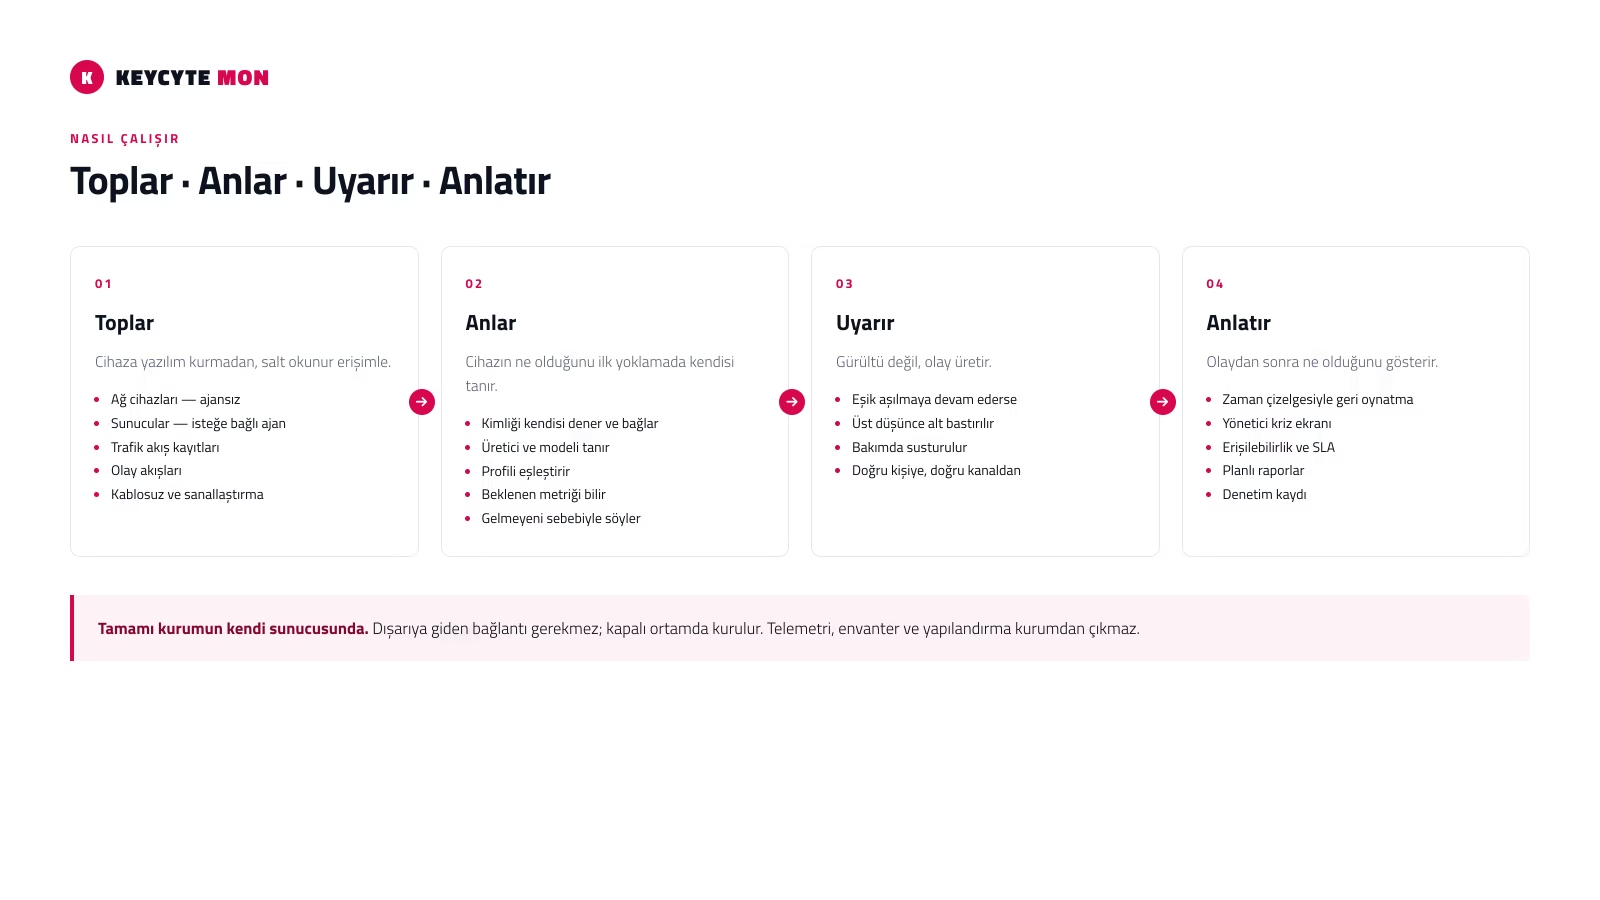
Ağ cihazlarını ajansız yoklar, sunuculardan isteğe bağlı bir ajanla veri alır, akış kayıtlarını ve olay akışlarını dinler.
Cihazın ne olduğunu ilk yoklamada kendisi tanır, hangi metriklerin beklendiğini bilir ve gelmeyeni sebebiyle raporlar.
Kural eşiği aşıldığında doğru kişiye doğru kanaldan haber verir; olay bittikten sonra ne olduğunu zaman çizelgesiyle geri oynatır.
Cihazı ekleyin. Gerisi kendiliğinden olur.
Klasik izleme ürünlerinde bir cihazı izlemeye almak şu adımlardan geçer: cihazı tanımla → tipini seç → şablon ata → hangi metriklerin toplanacağını işaretle → eşikleri gir → kimlik bilgisini bağla → test et. Yedi adım, ve altıncısı unutulursa yedincisi sessizce başarısız olur.
Keycyte MON’da tek adım vardır: cihazın adresini girin.
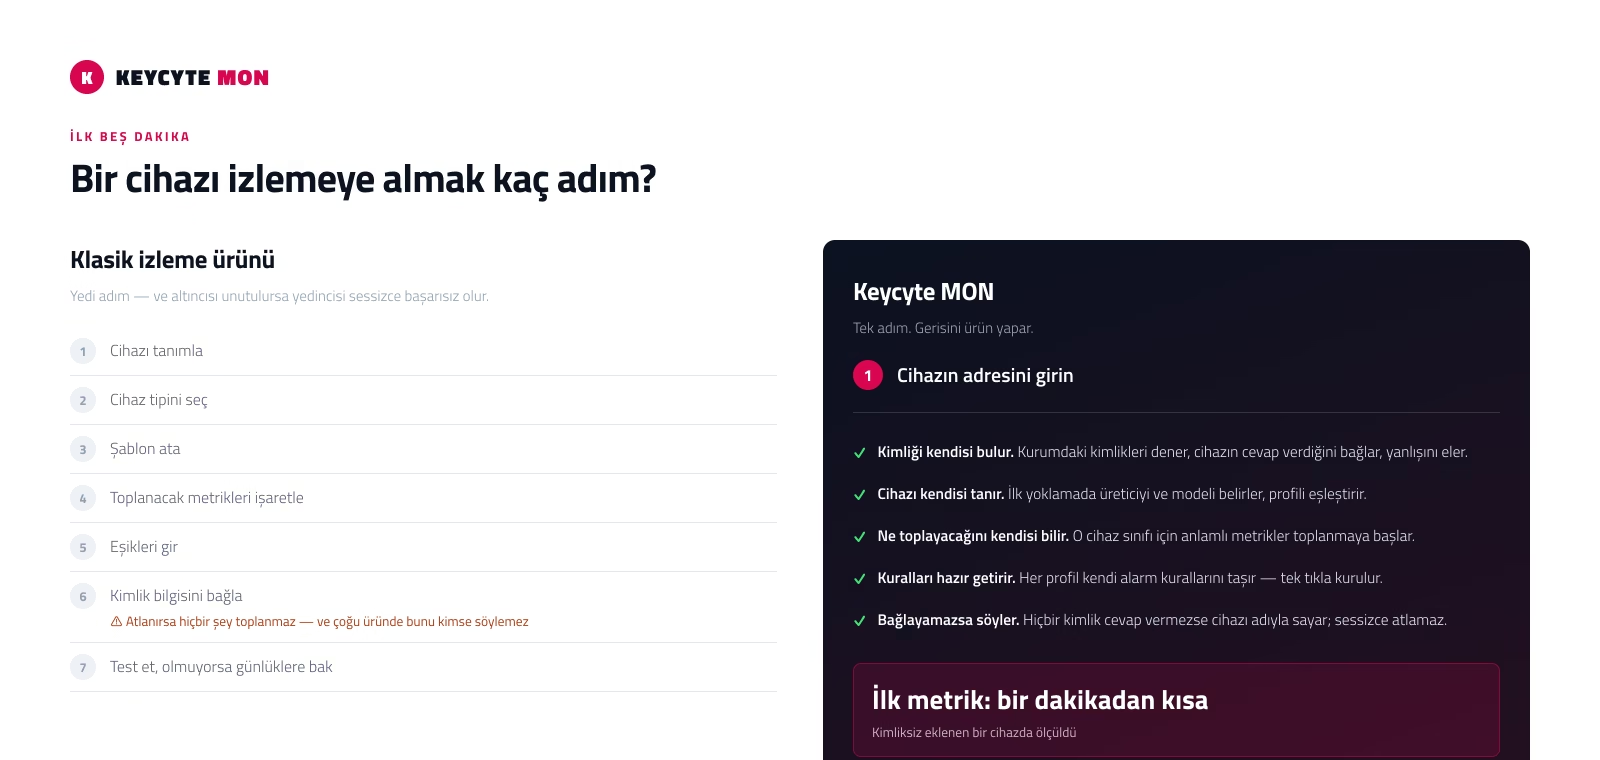
Sonrasında ürün şunları kendisi yapar:
Kimlik bilgisi seçmek zorunda değilsiniz. Sunucu, kurumda tanımlı SNMP kimliklerini sırayla dener ve cihazın cevap verdiğini bağlar. Yanlış olanı eler, doğru olanı kaydeder ve bir daha sormaz. Hiçbiri cevap vermezse bunu sessizce geçmez — cihazı adıyla sayarak söyler.
İlk yoklamada üreticiyi ve modeli belirler, uygun izleme profilini eşleştirir. Şablon seçmek, ağaçta doğru dalı bulmak, “bu bir switch mi router mı” diye karar vermek yok.
Profil eşleşir eşleşmez o cihaz sınıfı için anlamlı metrikler toplanmaya başlar. Arayüz sayaçları, hata ve düşen paket sayıları, sıcaklık, işlemci ve bellek, oturum sayısı — cihaz neyi veriyorsa.
Her profil, o cihaz sınıfı için mantıklı alarm kurallarını birlikte taşır. Tek tıkla kurulur; istemezseniz kurulmaz.
İlk metrik: bir dakikadan kısa
Kimliksiz eklenen bir cihazda ölçüldü.
Operasyon ekibinin gün içinde ihtiyaç duyduğu her şey, tek arayüzde.
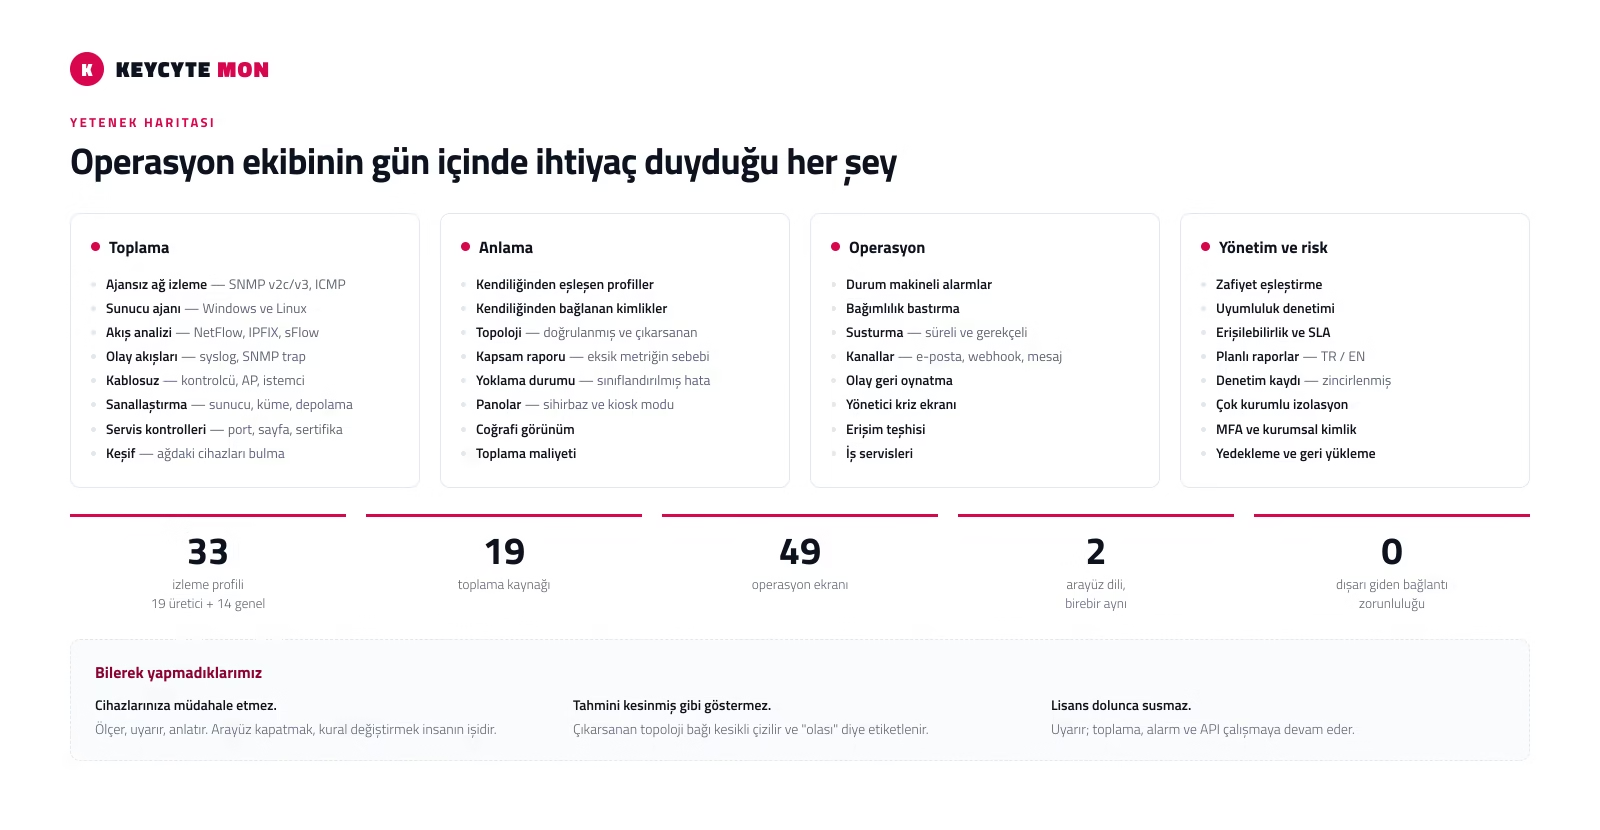
Ajansız ağ izleme. SNMP v2c ve v3, ICMP erişilebilirlik ölçümü. Cihaza yazılım kurulmaz, salt okunur erişim yeterlidir.
Sunucu ve istemci izleme. Windows ve Linux sunucular için isteğe bağlı bir ajan; işlemci, bellek, disk, servis durumu ve olay kayıtları.
Akış analizi. NetFlow, IPFIX ve sFlow kayıtlarından kim kiminle konuşuyor, hangi uygulama hattı dolduruyor, en çok trafik üreten kaynaklar.
Olay akışları. Syslog ve SNMP trap dinleyicileri; gelen olayları kurala bağlayıp alarma dönüştürebilirsiniz.
Kablosuz altyapı. Kontrolcüler, erişim noktaları (AP), bağlı istemciler, oturum geçmişi ve kablosuz olay kayıtları.
Sanallaştırma. Sanallaştırma platformundan sunucu, küme ve depolama metrikleri.
Servis kontrolleri. Bir portun açık olması, bir web sayfasının dönmesi, bir sertifikanın süresinin dolmaması — cihaz metriğinden bağımsız servis sağlığı.
Topoloji. Komşuluk protokollerinden gelen doğrulanmış bağlantılar ve switch’lerin forwarding tablolarından çıkarsanan bağlantılar. İkisi ayrı çizilir: çıkarsanan bağ kesikli gösterilir, çünkü olası olduğu söylenir, kesin olduğu değil. Cihazlar konuma göre gruplanır; hangi düğümün tazeliği geçmiş, hangi isim iki cihaza birden çözülüyor — sayfada yazar.
Kapsam raporu. Bir cihazdan beklenen metriklerle gelen metrikler yan yana, ve gelmeyen her metrik için bir sebep: kimlik bağlı değil, profil eşleşmedi, yoklama başarısız, ajan kurulmamış, cihaz bu OID’i desteklemiyor. “Grafik neden boş” sorusunun cevabı tahmin edilmez, ekranda yazar.
Yoklama durumu. Her cihaz ve her kaynak için son deneme: ne zaman, ne kadar sürdü, kaç örnek yazıldı, hata varsa sınıflandırılmış hata. Zaman aşımı ile kimlik hatası aynı şey değildir ve ürün ikisini karıştırmaz.
Panolar. Sürükle-bırak pano tasarımı ve üç adımlı bir sihirbaz: cihazı seçin, metrik ailesini seçin, grafik türünü seçin — dolu bir pano çıksın. Büyük ekranlar için kiosk modu.
Coğrafi görünüm. Çok lokasyonlu kurumlar için il bazında durum haritası.
Durum makinesi olan alarmlar. Bir kural eşiği aştığında hemen alarm üretmez; önce “bekliyor” durumuna geçer ve tanımladığınız süre boyunca orada kalırsa “aktif” olur. Anlık dalgalanma gece yarısı kimseyi uyandırmaz.
Bağımlılık bastırma. Üst cihaz düştüğünde altındaki otuz cihazın da düşmesi bir olaydır, otuz bir olay değil. Üst-alt ilişkisi tanımlıysa alt alarmlar bastırılır.
Susturma. Planlı bakım penceresi, bilinen bir arıza, devam eden bir çalışma — süreli ve gerekçeli susturma.
Kanallar ve bildirim. E-posta, webhook ve mesajlaşma kanalları; hangi alarmın kime gideceğini kural bazında yönlendirme.
Olay geri oynatma. Kapanmış bir olayı zaman çizelgesiyle yeniden izleyin: ne zaman başladı, hangi metrik nasıl değişti, hangi komşu ne yaptı.
Yönetici kriz ekranı. Salt okunur bir durum görünümü: ne etkilendi, ne kadar kötü, ne kadar süredir ve kim nereye bakmalı. Hata ayıklama ekranı değil; toplantı odasına yansıtılan ekran.
Erişim teşhisi. “Şu adrese erişilmiyor” şikâyetinin adım adım ölçülmesi.
Zafiyet eşleştirme. Envanterdeki cihazların üretici ve sürüm bilgisiyle bilinen zafiyetlerin eşleştirilmesi ve gerçek risk sırasına dizilmesi.
Uyumluluk denetimi. Yapılandırma ve durum kontrollerinin kurum politikasına göre denetlenmesi.
Erişilebilirlik ve SLA. Hizmet seviyesi ölçümü — ve paydası tanımlı bir ölçüm. Bir SLA yüzdesinin neyin üzerinden hesaplandığı belli değilse o yüzde bir sayı değil, bir histir.
Planlı raporlar. Dönemsel raporların üretilip ilgili kişilere gönderilmesi; çıktı Türkçe veya İngilizce.
Denetim kaydı. Kim ne zaman ne değiştirdi — zincirlenmiş ve sonradan değiştirilmesi belli olan bir kayıt.
Toplama maliyeti. Hangi profilin ne kadar seri ürettiği ve hangi cihazın toplama bütçesini yediği. Yanlış yapılandırılmış tek bir profilin sistemi şişirmesi, izleme ürünlerinin en sessiz arızasıdır; burada görünür.
Çok kurumlu yapı. Her kayıt bir kuruma aittir ve her sorgu kurum filtreler. Servis sağlayıcılar ve holding yapıları için gerçek izolasyon.
Rol tabanlı yetki. Kimin neyi görebileceği ve değiştirebileceği.
Çok faktörlü doğrulama ve kurumsal kimlik. MFA ve kurumsal kimlik sağlayıcısıyla tek oturum açma.
Şifreli sır saklama. Cihaz kimlikleri, jetonlar ve webhook adresleri düz metin olarak saklanmaz.
Yedekleme ve geri dönüş. Zamanlanmış yedek ve yedeğin gerçekten geri yüklenebildiğinin doğrulanması.
Kurulum paketi kurumun sunucusuna kopyalanır ve tek bir komutla kurulur. Kurulum sırasında sırlar hedef makinede üretilir — pakette hiçbir parola yoktur, dolayısıyla her müşteri aynı parolayı paylaşmaz.
Betik bittiğinde yalnızca “bitti” demez; sistemin ayakta olduğunu, arayüzün cevap verdiğini, çalışan sürümün paketle aynı olduğunu ve lisansın geçerli olduğunu kontrol eder. Biri tutmazsa hata vererek çıkar ve sistemi incelemeniz için ayakta bırakır.
Kapalı ortamda kurulabilir. Zafiyet veritabanı için bir kereliğine bir aktarım penceresi ya da çevrimdışı paket gerekir; onun dışında hiçbir şey dışarı çıkmaz.
Küçük kurulumlarda tek sunucu yeterlidir. Ayrı ağlardaki sahalar için kenar toplayıcılar merkeze güvenli kanaldan raporlar.
Keycyte MON ölçer, uyarır ve anlatır. Bir arayüzü kapatmak, bir kuralı değiştirmek, bir cihazı yeniden başlatmak — bunları insan yapar. Gece yarısı kendi kararıyla ağa dokunan bir ürün, çözdüğünden fazla sorun üretir.
Switch’lerin forwarding tablolarından çıkarılan komşuluklar ekranda kesikli çizilir ve “olası” olarak etiketlenir. Emin olmadığı bir şeyi emin gibi sunan bir topoloji, yanlış cihazı suçlamanıza yol açar.
Süre bittiğinde arayüzde kalıcı bir uyarı çıkar; toplama, alarm ve API çalışmaya devam eder. Bir izleme sisteminin tarih geçti diye susması, operatörün görüşünü en çok ihtiyaç duyduğu anda almaktır.
Telemetriniz, yapılandırmanız ve envanteriniz sizin sunucunuzda kalır. Bu bir ayar değil, mimarinin kendisidir.
Ücretsiz izleme araçları toplar, ama kapsamı, kimliği, alarm disiplinini ve raporlamayı size bırakır. Üç ay sonra kimse şablonlara dokunmak istemez. Keycyte MON kurulduğu gün çalışır ve çalışmaya devam eder.
Verinin kurumdan çıkamadığı yerlerde bulut bir seçenek değildir. Keycyte MON baştan bu şart için tasarlandı; kapalı ortam bir “kurulum tipi” değil, varsayılan.
Erişim, yapılandırma ve izleme aynı yerden, aynı destek ekibiyle, aynı sözleşmeyle.
Yapılandırmayı Keycyte NCM yönetir, erişimi Keycyte PAM yönetir; ağın o anki canlı hâlini Keycyte MON gösterir.
Paket sunucuya kopyalanır ve tek komutla kurulur; kurulum birkaç dakikadır. Asıl soru “ne zaman veri görürüm” ise cevap daha kısa: ilk cihazı ekledikten sonra metrikler bir dakika içinde akmaya başlar. Şablon atamak, eşik girmek veya profil seçmek gerekmez.
Ağ cihazlarına hayır. Switch, router, firewall ve kablosuz kontrolcüler standart yönetim protokolleriyle, salt okunur erişimle izlenir.
Windows ve Linux sunucular için isteğe bağlı bir ajan vardır; işlemci, bellek, disk ve servis durumu gibi ancak makinenin içinden görülebilecek bilgileri toplar. İstemezseniz kurmazsınız — sunucular o zaman da ağ tarafından görünen kadarıyla izlenir.
Hayır. Ürün kapalı ortamda (air-gapped) kurulabilir ve çalışır. Tek istisna zafiyet veritabanıdır: güncel tutulması için ya bir kereliğine bir aktarım penceresi ya da çevrimdışı bir güncelleme paketi gerekir. Bunun dışında hiçbir veri dışarı çıkmaz.
Kendi sunucunuzda. Telemetri, envanter, yapılandırma ve kimlik bilgileri kurumun dışına çıkmaz. Bu bir ayar değil, ürünün mimarisi.
Mimari yatay olarak büyür: ayrı ağlardaki sahalar için kenar toplayıcılar merkeze rapor eder. Pratikte sınır, ayırdığınız donanımdır. Ürün ayrıca toplama maliyetini kendisi gösterir — hangi profilin ne kadar yük ürettiği görünür olduğu için, sistemin ne zaman büyümeye ihtiyaç duyduğunu tahmin etmezsiniz.
Büyük ihtimalle evet. Üretici profilleri tanınan cihazlarda daha derin veri toplar, ama standart profiller arayüz, sistem ve kaynak metriklerini üretici bağımsız toplar. Kuruma özel bir cihaz sınıfı için profil eklenebilir.
Bunu engellemek için üç mekanizma var:
Bu soruyu ürün size sormadan cevaplar. Kapsam raporu her cihaz için beklenen ve gelen metrikleri yan yana koyar ve gelmeyen her metrik için bir sebep yazar: kimlik bağlı değil, profil eşleşmedi, yoklama başarısız, ajan kurulmamış, cihaz bu veriyi desteklemiyor. Yoklama durumu ekranı ise son denemenin ne zaman yapıldığını ve hatanın sınıfını gösterir.
Çoğu izleme ürününde bu sorunun cevabı günlük dosyalarındadır. Burada ekranda.
Hayır, ve bu bilinçli bir karardır. Keycyte MON ölçer, uyarır ve anlatır. Bir arayüzü kapatmak, bir kuralı değiştirmek veya bir cihazı yeniden başlatmak insanın işidir. Gece yarısı kendi kararıyla ağa dokunan bir ürün, çözdüğünden fazla sorun üretir.
Arayüzde kalıcı bir uyarı çıkar. Toplama, alarm, bildirim ve API çalışmaya devam eder. Bir izleme sisteminin tarih geçti diye susması, operatörün görüşünü en çok ihtiyaç duyduğu anda almaktır. Uyarı da son güne değil, 30 gün öncesinden başlar — bir haftalık ihbar, ticari yenileme süreçlerinden kısa olduğu için işe yaramaz.
Evet. Bildirimler e-posta, webhook ve mesajlaşma kanallarına gider; webhook üzerinden kendi biletleme veya olay yönetim sisteminize bağlanabilirsiniz. Kullanıcı girişi kurumsal kimlik sağlayıcınızla tek oturum açma şeklinde yapılabilir. Ürünün tüm ekranlarının arkasındaki veri aynı zamanda programatik olarak da alınabilir.
Evet. Her kayıt bir kuruma aittir ve her sorgu kurum filtreler — servis sağlayıcı ve holding yapıları için gerçek izolasyon. Bir kurumun operatörü diğerinin verisini göremez.
Evet. Üç ürün bağımsız çalışır. Birlikte alındığında “ne oldu → ne değişti → kim yaptı” zinciri tek platformda kapanır, ama bu bir zorunluluk değil.
Kurum büyüklüğüne ve izlenecek cihaz sayısına göre belirlenir. Değerlendirme için süreli bir POC lisansı verilir; POC sırasında ürünün tamamı açıktır. İletişime geçin, ihtiyacınıza göre konuşalım.
Kurulum bir paket ve bir komut. Bir cihaz ekleyin, metriğin bir dakika içinde aktığını görün. Beğenmezseniz kaldırmak da bir komut.
Demo Talebi İletişime Geçin